


今日もセキュリティ対策に勤しんだ。
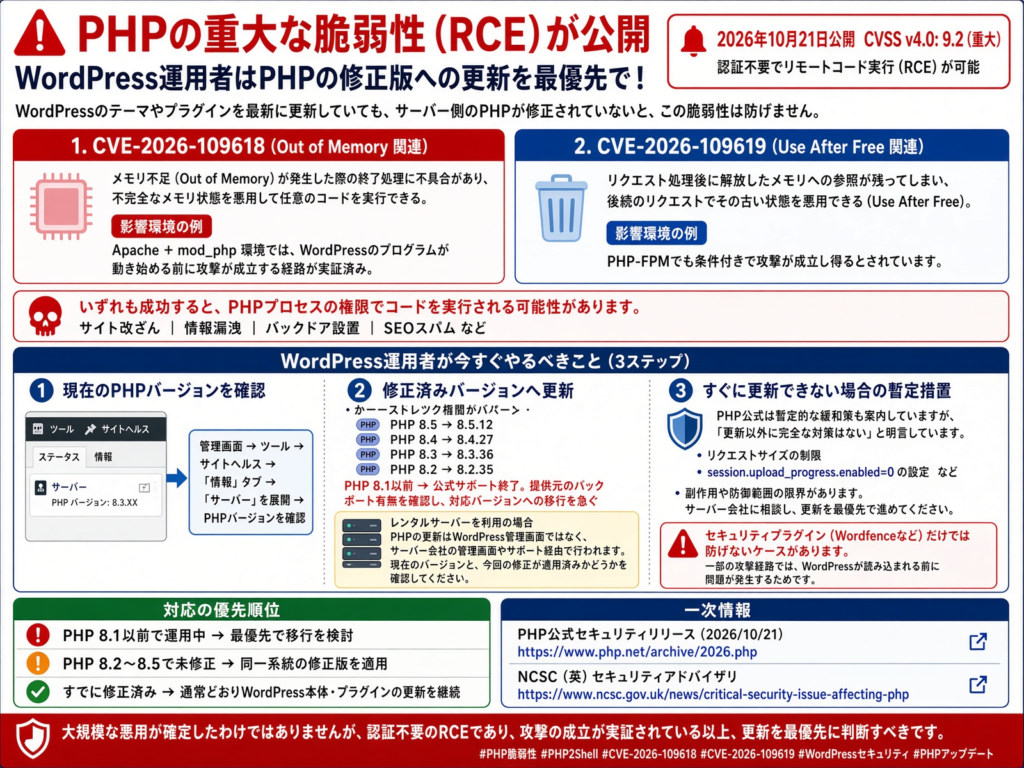
まずは私のブログのサーバーのチェックから。
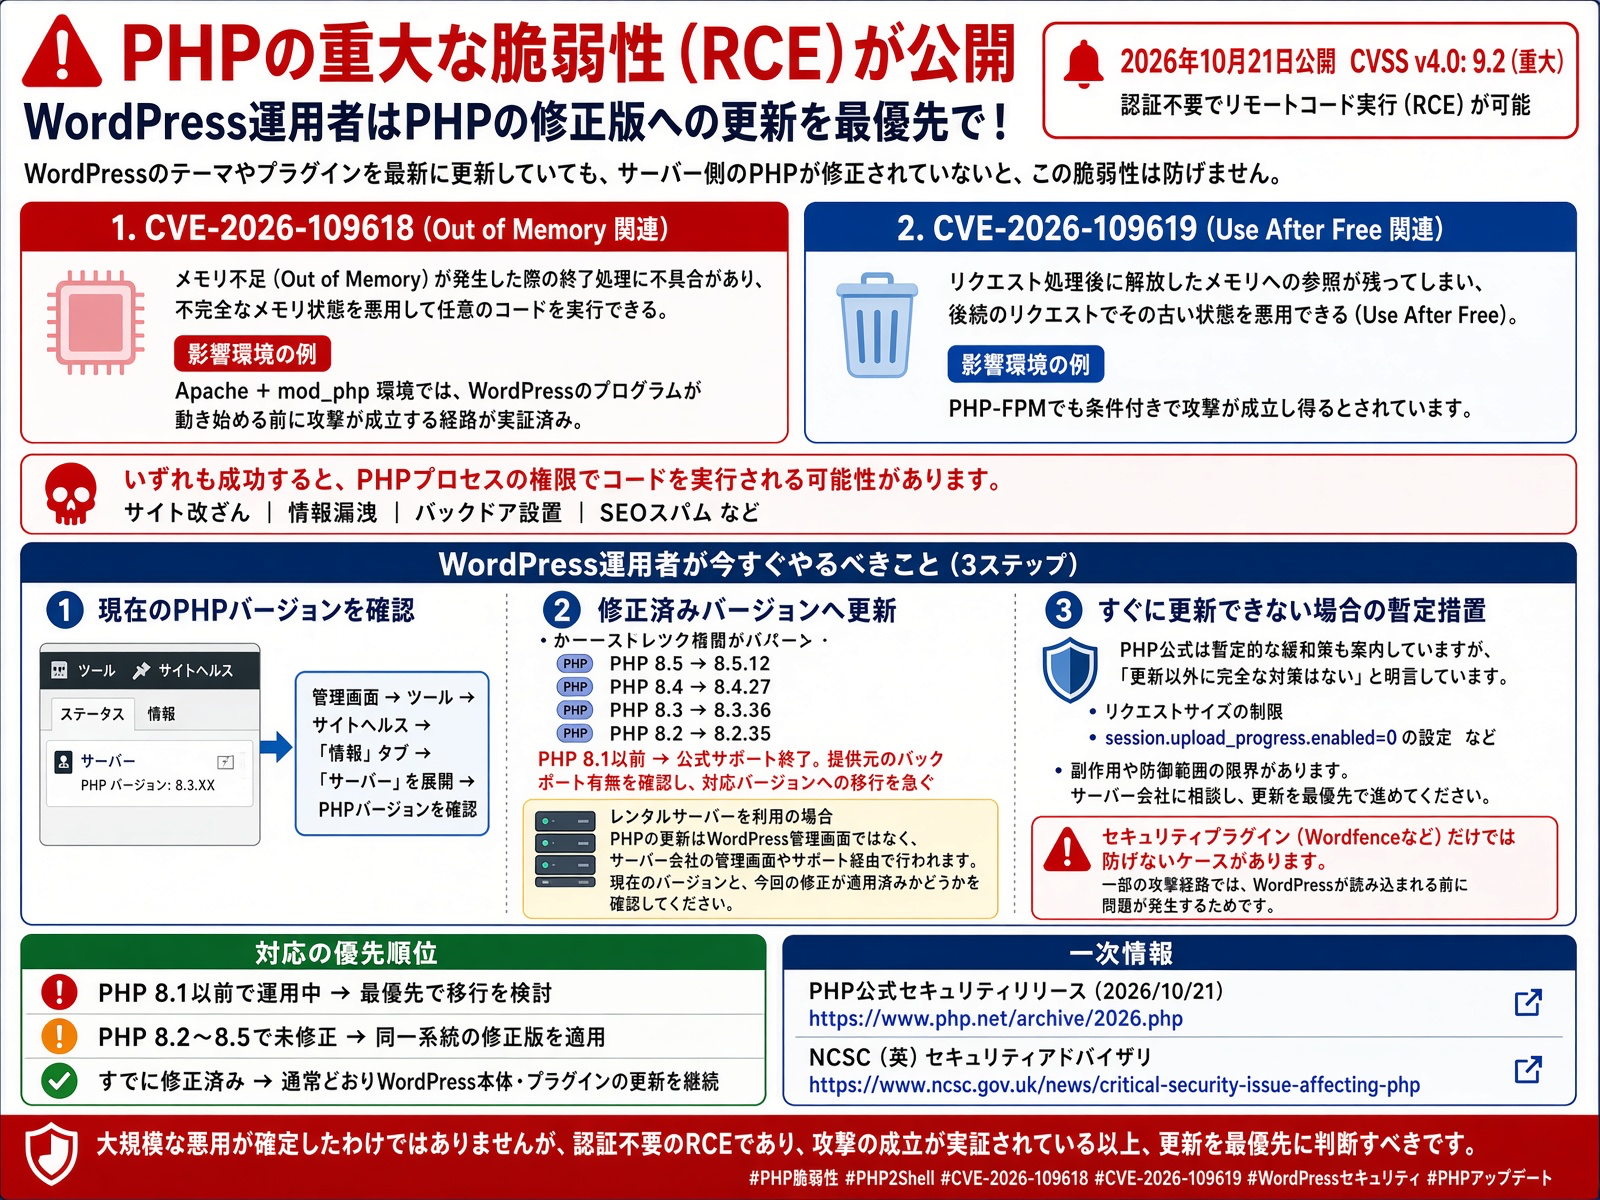
自分の目で管理画面で確認。
ちゃんとPHPは8.3になっていたのでとりあえず、一安心。
次はブラウザに保存してあるパスワードの削除。
私は4つのブラウザ使い
メインはFirefoxなので、まずはこのブラウザに保存してあるパスワードをエクスポートして、USBに保存した。
ChoromeやEdgeは、たまにこのブラウザを指定して来たり、Edgeでしか使えないサイトがあったときに利用する程度なので、この二つに保存してあるパスワードはすべて削除した。
広告がうざい時に転送して読む時に使うのがBrave。ここのパスワードも削除。
そして、Googleに保存してあるパスワード。これもエクスポートして、USBに保存した。
恐ろしいほどのパスワードが保存されていたので、firefoxとGoogleに保存してあったパスワードをだぶっているものから削除し、次に不要なサイトを削除してひとつにまとめた。
これからひとつづつ、パスワードを複雑なものに変更していく。
さて、これをどう管理していくか?
パスワードマネージャー
今までは、1password7という買い切り型のパスワードマネージャーを使っていた。
2つのパスワードを設定できるので、昔💦はこれでパスワードを管理していたのだが…
2021年で買い切り版は完全終了し、サブスクに代わってしまった。
お給料明細をSmartHRというサイトで確認するのだけれど、今やそのサイトを登録してるだけ。
AIに聞いたところ、やはりこれだけセキュリティに関する問題が起きている状況に対応させるには、アップデートされない買い切り版は危険で、サブスク型でないとリスクは高いという。
なるほどね~。
この方のようにしっかり管理できれば理想だけれど。私にはとてもできそうにないのでサブスクはあきらめ、別の方法をAIに相談。
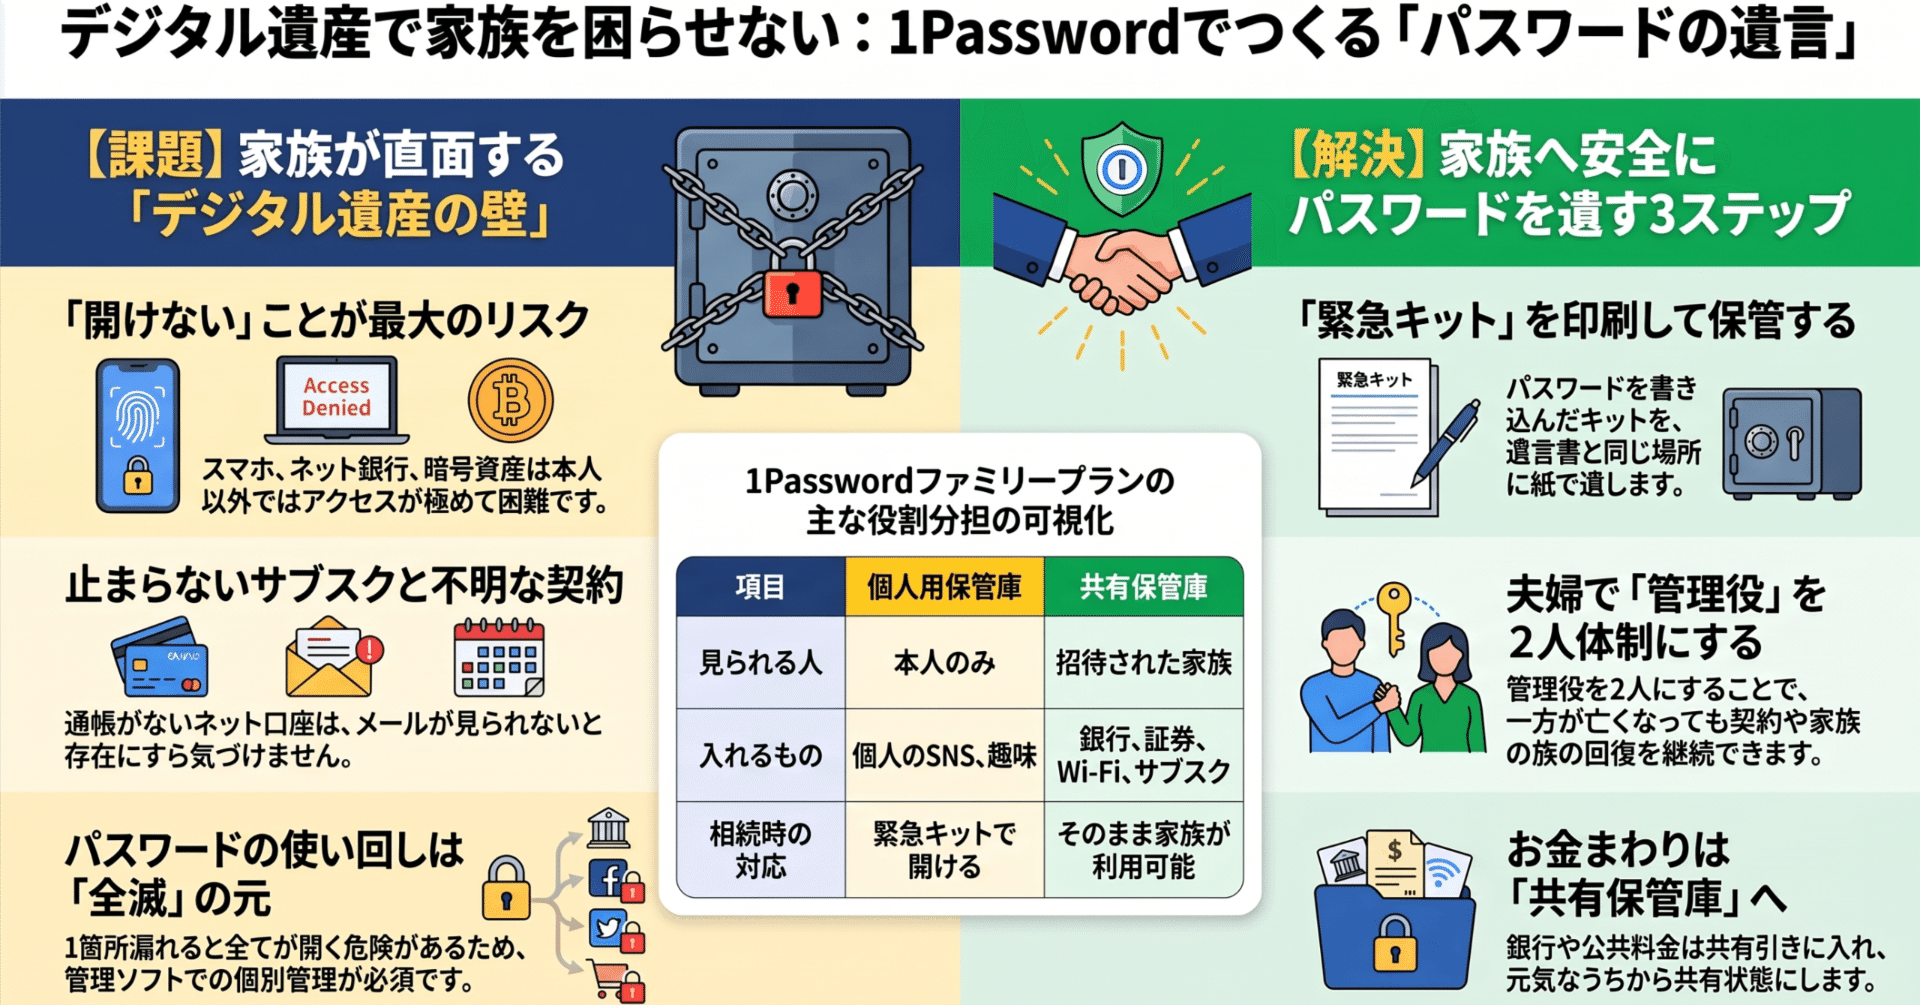
AIが示した3つの案
案A:完全無料かつ実績のある管理ツールを使う(一番おすすめ)
- Bitwarden(ビットワーデン)
- 特徴: オープンソースで信頼性が高く、基本機能を完全無料で利用できます(個人利用なら無料プランで十分な機能が揃っています)。
- メリット: 複数のPCやスマホ間で制限なく自動同期でき、1Passwordからのデータ移行(CSV書き出し・取り込み)も簡単です。
案B:OSやブラウザ標準のパスワード管理機能を活用する
- Apple iCloudキーチェーン / Googleパスワードマネージャー
- 特徴: iPhone/Macの標準機能や、Chrome/Braveなどのブラウザ標準機能を利用する。
- メリット: 無料かつ安全性が高く、OSやブラウザの更新に合わせて常に最新状態が保たれます。
案C:ローカル管理型(買い切り/無料)のオープンソースソフトを使う
- KeePassXC(キーパスエックスシー)など
- 特徴: データをクラウドではなく自分のPC内(ローカル)にのみ保存するオープンソースツール。
- メリット: サブスク不要で安全性も高いですが、スマホとの同期設定などに少し手作業(ファイル共有の設定など)が必要です。
BitWardenをダウンロードしてはみたものの…
サーバーに保存するのであれば、GoogleやAppleと変わらない。
今更、新しいことを覚えるより、使い慣れたGoogleやAppleで管理する方がいい。
ということで、今後はGoogleとAppleで管理し、ログイン認証&パスキーを設定することにした。
パスワードは覚えない!
パスワードを使いまわししたり、安易なパスワードにしてしまうのは、パスワードを覚えようとするから!
パスワードは覚えようとせず、判別しにくいパスワードにし、ツールで保管する。
PHPを利用しているサイト
サーバー側のプログラミング言語が判明しているWebサイト全体の約 69.3% でPHPが使われています
なんと7割近くのサイトがPHPを使ってサイトを作成している。
WordPressでブログを作っているサイトも多い。
私は以前は、Movabletypeというツールでブログを作成していた。
WordPressは無料で使えるが、Movabletypeは有料の為、あっという間にシェアが入れ替わった。
しかし、WordpressはPHPを使って作成しているが、MovabletypeはPHPは使わない(Perlという言語)ので、不正アクセスや改ざんを受けにくい。
WordPressは設置が割と簡単だけれど、不正アクセスのリスクが高かった。
「PHPが不要なためセキュリティが非常に強固で表示が速い」というのがMT(Movabletype)の大きなメリット。
今後は、MTを使ったサイトがまた増えていくかも。
そうえいば私は「弥生会計」を弥生ドライブにアクセスしてそこから弥生会計を起動し、入力をしている。担当税理士も同じように起動して同じファイルを使うことができる。
しかし、こんな重要なやりとりをしている弥生会計は大丈夫なのか?
と思ったら…
弥生会計は、独自のサーバーにデータを保存しそこへアクセスしているだけで、ホームページとはまた別なのだそう。
そりゃそうよね。そんな大事なデータに簡単にアクセスできるわけない。
じゃ、国は独自のサーバーじゃないのか?
疑問が次々に浮かぶ💦
AIによると、弥生会計は登録されたユーザーだけ。
国は、業者とか保守担当者など、非常に多くの「裏口(接続ルート)」が存在するため、不正ログインされたということらしい。
なるほどね~。